Un plan de continuité d’activité (PCA) permet à une organisation de poursuivre ses missions essentielles pendant un incident cyber. Parmi les TPE-PME interrogées en 2025, 24 % disposent d’une procédure de réaction à une cyberattaque. Dans les collectivités répondantes en 2024, 14 % s’estiment suffisamment préparées en cas d’attaque.
La marge de progression est belle, et la démarche accessible. Voici ce qui compose un PCA, en quoi il se distingue du PRA, pourquoi il compte et comment le tester, pour renforcer la cyber-résilience de votre organisation.
L’essentiel en bref :
- Le plan de continuité d’activité (PCA) permet de poursuivre les activités essentielles en mode dégradé pendant un incident cyber, le plan de reprise d’activité (PRA) prenant le relais pour relancer les systèmes arrêtés.
- La sortie d’une crise cyber peut s’étendre sur plusieurs mois, et l’ANSSI juge indispensable l’élaboration en amont d’un PCA et d’un PRA.
- Mettre en place un PCA revient à répondre à trois questions : quelles activités faire tourner en priorité ? avec quels moyens en mode dégradé ? qui décide en cellule de crise ?
- Un PCA devient efficace lorsqu’il est répété, d’une restauration de sauvegardes à un exercice sur table de 2 à 3 heures, puis révisé régulièrement.
- Pix Pro accompagne la montée en compétences des équipes avec des modules d’une dizaine de minutes dans les Parcours Apprenants, et une offre cybersécurité qui aborde aussi le PCA, le PRA et la cellule de crise.
PCA et PRA : quelle différence entre plan de continuité et plan de reprise d’activité ?
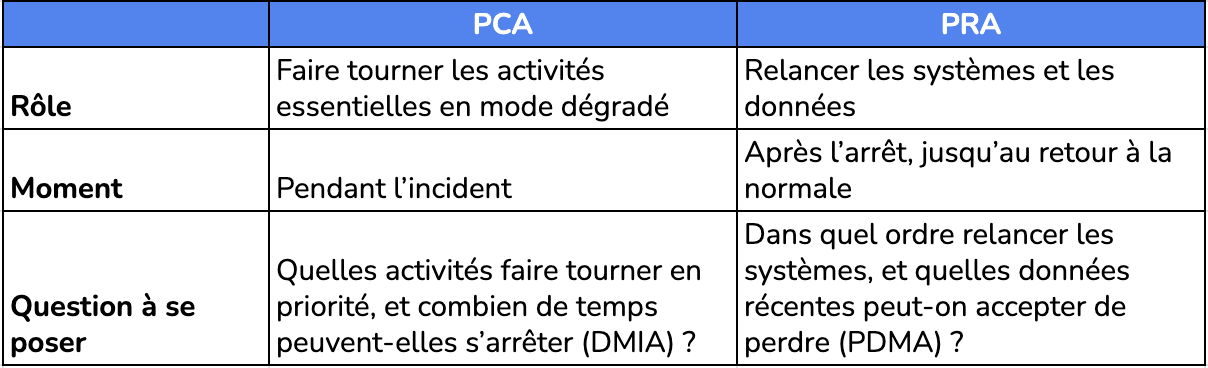
Deux sigles voisins, deux rôles qui se relaient : le PCA fait tourner l’activité pendant l’incident, le PRA relance ensuite les systèmes arrêtés.
Le plan de continuité d’activité (PCA) : continuer les activités essentielles
Le PCA est une stratégie mise en place pour réagir face à des risques et des menaces identifiés, dont les cyberattaques. Il vise à maintenir les activités essentielles, souvent en mode dégradé, pendant que les équipes traitent l’incident, avec par exemple une saisie manuelle des commandes, un accueil par téléphone ou des outils de secours.
Le plan de reprise d’activité (PRA) : reprendre et rétablir les systèmes
Le plan de reprise d’activité (PRA) englobe toutes les actions nécessaires pour relancer un système arrêté : restauration des systèmes et des données, notamment. Deux repères le cadrent, définis par le SGDSN, relient les deux plans :
- la DMIA (durée maximale d’interruption acceptable, ou RTO en anglais) est le temps d’arrêt toléré pour une activité
- la PDMA (perte de données maximale admissible, ou RPO en anglais) est la part de données récentes qu’une organisation accepte de perdre.
Pourquoi un PCA cybersécurité est-il indispensable face aux cyberattaques ?
Parce qu’une crise cyber peut durer plusieurs mois et interrompre l’activité, le PCA d’une entreprise ou d’une collectivité est un sujet de direction, que le cadre réglementaire vient renforcer.
La sortie d’une crise cyber peut durer plusieurs mois
Une crise cyber se caractérise notamment par une sortie de crise longue, de plusieurs mois dans certains cas. Pendant ce temps, les activités essentielles ont besoin de continuer, d’où l’intérêt d’un PCA. Les premières décisions comptent aussi, car l’ANSSI observe dans son Panorama 2025 que les mesures d’endiguement ont des effets de bord, dont des conséquences sur l’activité et sa reprise, et que chacune nécessite un arbitrage de la cellule de gestion de crise. L’agence estime que “l’élaboration en amont d’un plan de continuité d’activité (PCA) et d’un plan de reprise d’activité (PRA) est indispensable”.
L’interruption d’activité, conséquence la plus citée par les TPE-PME victimes
L’interruption d’activité est la conséquence la plus souvent citée après un incident de sécurité informatique. Dans le sondage OpinionWay pour Cybermalveillance.gouv.fr de 2025, 94 des 588 TPE-PME interrogées (16 %) en ont subi un au cours des douze derniers mois, et 29 % d’entre elles citent une interruption des activités et des services, devant le vol de données (22 %). Chez les 171 collectivités victimes, l’interruption atteint 37 %. Ces échantillons restreints donnent une tendance plutôt qu’une mesure précise.
Que disent NIS 2, le RGPD et la CNIL sur la continuité d’activité ?
La continuité d’activité figure dans plusieurs textes de référence :
- La directive NIS 2, dont la transposition en France est en cours, cite “la continuité des activités, par exemple la gestion des sauvegardes et la reprise des activités, et la gestion des crises” parmi les mesures attendues des entités concernées.
- Le RGPD demande des moyens de rétablir la disponibilité des données dans des délais appropriés après un incident, ainsi qu’une procédure de test régulier des mesures.
- La CNIL recommande enfin de rédiger un PCA et un PRA informatiques, même sommaires.
Quelles sont les composantes pour construire un plan de continuité d’activité efficace ?
Un PCA efficace se construit en trois temps, qui vont des priorités à la décision en situation de crise.
Le BIA pour repérer les activités prioritaires
Le bilan d’impact sur l’activité (BIA) identifie les activités à faire tourner en priorité et le temps d’arrêt que chacune peut supporter. Il liste par exemple la paie, la facturation ou l’accueil du public, fixe pour chacune la DMIA et la PDMA présentées plus haut, puis repère ce dont elles dépendent, qu’il s’agisse d’applications, de prestataires ou de personnes clés. Cette démarche peut se mener dans une version simplifiée et débouche sur une courte liste de priorités, qui guide les choix suivants.
Les moyens en mode dégradé
Le mode dégradé permet de poursuivre une activité avec des moyens simplifiés pendant que les systèmes habituels sont indisponibles. Pour chaque activité prioritaire, un plan B est prévu, avec des procédures de secours (papier, outils alternatifs), des moyens de communication de remplacement si la messagerie est indisponible et des sauvegardes hors ligne. L’ANSSI conseille de rassembler en amont une boîte à outils de communication de crise cyber qui recense les modes de communication dégradés et les annuaires de la cellule de crise. Cette boîte à outils est conservée sur une clé USB, dans un coffre-fort numérique et en version papier, au cas où les versions numériques deviendraient inaccessibles.
Une gouvernance de crise partagée autour de la cellule de crise
La gouvernance de crise répartit les rôles au sein d’une cellule de crise constituée avant l’incident, où l’expertise de la DSI ou du RSSI éclaire les arbitrages de la direction. Le plan de continuité d’activité précise qui décide, qui communique et qui supplée en cas d’absence, avec l’annuaire des acteurs rangé dans la boîte à outils. Cette répartition fluidifie les décisions au moment où elles comptent le plus. La gestion de crise et la continuité forment d’ailleurs le quatrième des cinq piliers d’une stratégie de cybersécurité en entreprise.
Comment tester son plan de continuité d’activité et entraîner ses équipes ?
Un plan prend vie à l’entraînement, bien avant l’incident. Des tests techniques à la montée en compétences des équipes, chaque étape aide chacun à connaître son rôle le moment venu.
Tester la restauration et les procédures
Le test d’un PCA passe d’abord par la restauration des sauvegardes et l’application des procédures de secours. Trois pistes complètent ce socle :
- des tests ciblés sur certains composants, pour limiter l’impact sur la production
- des tests, de temps en temps, de la continuité et de la reprise des éléments les plus critiques
- un test de l’arrêt complet du système d’information, qui mérite d’être envisagé
Un dernier point simple consiste à vérifier que les utilisateurs, les prestataires et les sous-traitants savent qui alerter en cas d’incident.
Organiser un exercice de gestion de crise cyber
Un exercice de gestion de crise cyber prend la forme d’un exercice sur table de 2 à 3 heures, briefing et débriefing compris, ou d’une simulation plus poussée, d’une demi-journée à deux jours. Des planificateurs organisent, des animateurs conduisent le scénario, des joueurs font face à la crise fictive et des observateurs apportent un regard extérieur. Un participant qui découvre l’exercice peut commencer comme observateur. Le retour d’expérience (RETEX), recueilli juste après l’exercice puis lors d’une séance organisée entre deux semaines et un mois plus tard, nourrit la mise à jour du PCA. Ces exercices s’inscrivent généralement dans un programme pluriannuel, construit pas à pas. L’ANSSI met par ailleurs à disposition des collectivités territoriales et entreprises des kits d’exercice pour s’entraîner à la crise.
Faire vivre le plan grâce à la montée en compétences cyber
Les exercices fixent les rôles, et la montée en compétences permet à chacun de les tenir avec assurance. Elle agit aussi en amont, car des collaborateurs capables de repérer un message de phishing ou de sécuriser leurs comptes avec une double authentification contribuent à limiter les occasions de déclencher le plan.
Les Parcours Apprenants de Pix Pro partent d’une évaluation, puis proposent des modules d’une dizaine de minutes adaptés au niveau de chacun, autour de deux thématiques : “connaître les menaces” et “sécuriser ses comptes en ligne”.
Pix Pro prolonge cette base en sensibilisant les équipes à anticiper les attaques, à protéger l’organisation, puis à détecter et réagir aux incidents. Son offre comprend des thématiques dédiées au PCA et au PRA pour organiser la résilience, ainsi qu’à la cellule de crise et à la communication de crise.