La sécurité du cloud regroupe les règles, pratiques et outils qui protègent les données, applications et accès hébergés chez un fournisseur. Le cloud computing, c’est-à-dire l’accès à la demande, via Internet, à des ressources informatiques partagées (serveurs, stockage, applications), rassure autant qu’il interroge les équipes IT en migration : 54 % des 397 membres du CESIN (Club des experts de la sécurité de l’information et du numérique) interrogés fin 2025 y voient une opportunité pour la cybersécurité de leur entreprise. Plus sécurisé que l’hébergement sur site ? Cela dépend du paramétrage et de la répartition des rôles. Voici un cadre clair de cybersécurité cloud, des risques aux repères réglementaires.
L’essentiel en bref :
- Dans le cloud, le fournisseur sécurise l’infrastructure, tandis que les données, les identités (comptes des utilisateurs) et les accès restent sous la responsabilité de l’organisation, quel que soit le modèle : IaaS, PaaS ou SaaS.
- Trois risques reviennent : un réglage trop ouvert, un compte détourné et des services utilisés hors de la vue de la DSI. L’identité est un point d’entrée central : dans 83 % des incidents traités par Mandiant sur de grands environnements cloud et SaaS au second semestre 2025, l’accès initial avait pour origine un problème d’identité.
- Trois gestes répondent à ces risques : faire l’inventaire des services et vérifier leurs réglages, sécuriser les accès, puis chiffrer, sauvegarder et superviser.
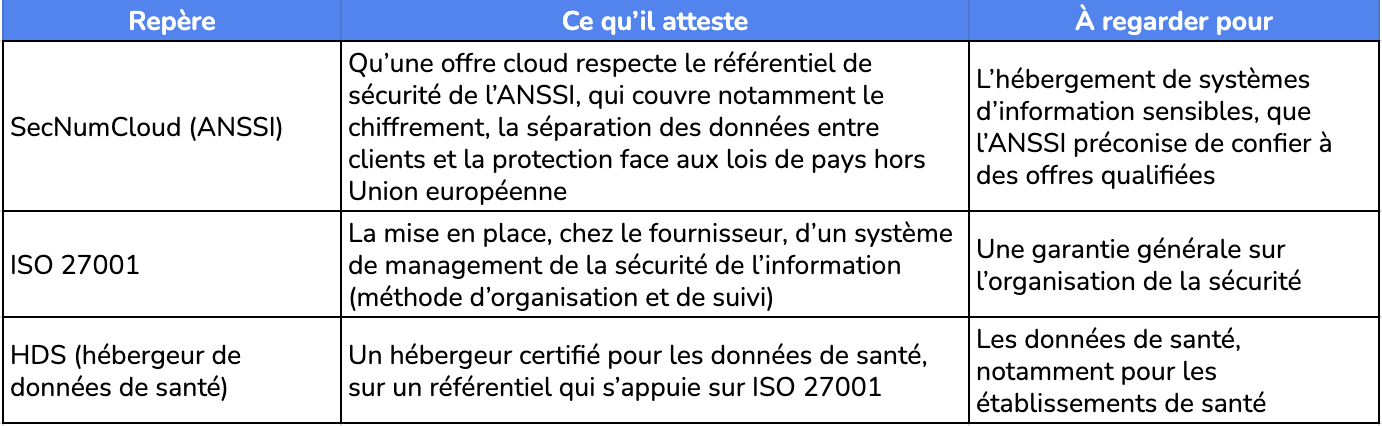
- Pour choisir un fournisseur, deux repères se complètent : ses garanties (qualification SecNumCloud de l’ANSSI, ISO 27001, HDS) et son contrat. Côté réglementation, le RGPD encadre le fournisseur comme sous-traitant, et NIS 2 est en cours de transposition en France au 10 novembre 2026.
- Comme les comptes sont une porte d’entrée centrale vers le cloud, la montée en compétences des équipes complète le travail technique de la DSI. Pour y parvenir, les Parcours Apprenants Cybersécurité de Pix Pro proposent des modules d’une dizaine de minutes.
Sécurité du cloud et responsabilité partagée : qui protège quoi ?
Dans le cloud, le fournisseur garde la salle des machines, et vous gardez les clés de vos données. Voyons où se situe la frontière selon les modèles, puis ce qui reste de votre côté.
IaaS, PaaS, SaaS : ce que prend en charge le fournisseur
La responsabilité partagée est le principe selon lequel le fournisseur protège le cloud lui-même, et le client ce qu’il y place. L’Agence nationale de la sécurité des systèmes d’information (ANSSI) distingue trois cas, qui déterminent ce que le fournisseur prend en charge. En SaaS, par exemple, l’organisation gère ses données et ses utilisateurs : une collectivité garde la main sur les droits de ses agents.
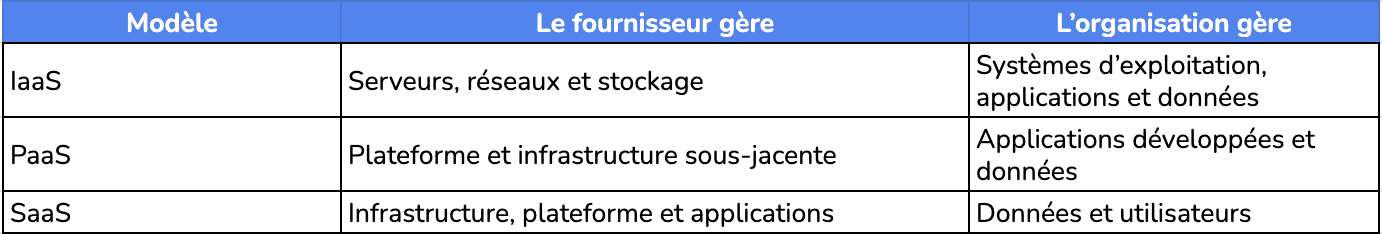
Ce qui reste du côté de l’organisation, quel que soit le modèle
Données, identités et droits d’accès relèvent de l’organisation en IaaS, PaaS comme SaaS, tout comme la configuration des services qu’elle active. La Commission nationale de l’informatique et des libertés (CNIL) le formule ainsi : “le client a également un rôle à jouer pour sécuriser ses données et ses traitements dans le cloud”. L’ANSSI et le guide de Microsoft vont dans le même sens : dans les trois modèles, les données restent côté organisation, et Microsoft y ajoute les identités et la configuration. Une organisation peut utiliser plusieurs fournisseurs (multicloud) ou combiner cloud et serveurs internes (cloud hybride) : le cadre se complexifie, car une messagerie en ligne (SaaS) et un serveur loué (IaaS), par exemple, n’appellent pas les mêmes tâches. Vérifier la répartition des rôles service par service aide donc à s’y retrouver. Qui regarde quoi ? La DSI (direction des systèmes d’information) examine les réglages, la direction retient les priorités qui en découlent.
Quels sont les principaux risques du cloud computing pour une entreprise ?
Un réglage trop ouvert, un compte détourné, un service oublié des inventaires : dans le cloud computing, trois zones d’attention méritent un regard en premier.
Mauvaise configuration cloud : quand un réglage expose des données
Une mauvaise configuration cloud est un réglage de sécurité trop ouvert, qui rend des données accessibles à des personnes non habilitées : elle ressemble à une porte laissée entrouverte et peut entraîner une fuite ou un vol de données. L’ANSSI en donne un exemple : un espace de stockage en ligne (bucket S3) dont les règles de partage sont trop larges peut entraîner une fuite de données sensibles. Sur Google Cloud, une mauvaise configuration est le point d’entrée de 21 % des incidents observés au second semestre 2025 (29,4 % au premier) : un chiffre propre à cette plateforme, relevé par Google.
Identités et accès (IAM) : quand un compte ouvre la porte aux données
Le risque : la prise de contrôle d’un compte, puis l’accès aux données. Tout se joue dans la gestion des identités et des accès (IAM), c’est-à-dire les règles et les outils qui décident qui peut se connecter à quoi. L’ANSSI rapporte un cas parlant : en 2024, des attaquants ont pris le contrôle de comptes clients du service de données Snowflake avec des identifiants volés, et la plupart de ces comptes n’avaient pas d’authentification multifacteur, selon Mandiant, filiale de Google spécialisée dans la réponse aux incidents. Mandiant relève aussi que 83 % des incidents traités sur de grands environnements cloud et SaaS au second semestre 2025 (toutes plateformes confondues) ont commencé par un problème d’identité. Le vishing (hameçonnage par téléphone) fait aussi partie des techniques relevées, dans 17 % des incidents traités par Mandiant au second semestre 2025.
Visibilité, shadow IT et shadow IA : le risque des données hors de vue
Le risque : des données hébergées dans des services absents de l’inventaire de la DSI, donc plus difficiles à protéger. Le shadow IT désigne les outils numériques utilisés hors du cadre validé par la DSI, comme un service de partage de fichiers adopté par une équipe pour gagner du temps. Le shadow IA en est la déclinaison avec des outils d’intelligence artificielle. Ces choix peuvent partir d’une bonne intention : un cadre d’usage défini avec les équipes permet de la conserver tout en protégeant les données. Premier réflexe recommandé par la CNIL : inventorier les services cloud utilisés, y compris les applications en ligne (SaaS), puis retirer les ressources inutilisées ou non surveillées.
Quelles bonnes pratiques pour la sécurité du cloud au quotidien ?
Pour un cloud d’entreprise comme pour celui d’une collectivité, trois gestes répondent aux trois zones d’attention. Un quatrième les installe dans la durée : les compétences des équipes.
Cartographier et configurer : la base de la sécurité cloud
Face aux données exposées ou hors de vue, la première étape est un inventaire des services cloud utilisés (messagerie, stockage, outils en ligne) et des données qu’ils contiennent, comme le recommande la CNIL. Vient ensuite un audit régulier de l’exposition des services, qui permet de savoir quels services sont accessibles de l’extérieur. Les réglages de sécurité proposés par le fournisseur méritent d’être activés, et des outils spécialisés aident à les suivre : les CSPM (Cloud Security Posture Management) contrôlent en continu les configurations, les CASB (Cloud Access Security Broker) appliquent des règles de sécurité à l’usage des services.
Sécuriser les accès : moindre privilège et authentification multifacteur
Contre les comptes détournés, l’IAM repose sur deux principes : le moindre privilège, qui donne à chacun les seuls droits utiles à sa mission, et l’authentification multifacteur, qui ajoute une vérification au mot de passe (un code reçu sur un téléphone, par exemple). Le guide Microsoft y ajoute les politiques d’accès conditionnel, qui adaptent l’accès au contexte de la connexion (lieu, appareil), et les range parmi les responsabilités du client. Pour les comptes d’administration, l’ANSSI recommande des postes dédiés à cet usage et une politique de gestion des secrets (clés, mots de passe techniques).
Chiffrer, sauvegarder et superviser les données hébergées
Pour limiter l’impact d’un incident, la CNIL recommande de chiffrer les données, c’est-à-dire de les rendre illisibles sans clé, qu’elles soient stockées ou en circulation, avec une gestion appropriée des clés. Pour les données et services les plus critiques, l’ANSSI prévoit une sauvegarde hors ligne, qui permet de redémarrer, et recommande une supervision continue de ce qui est hébergé afin de détecter les comportements inhabituels (une connexion en pleine nuit ou depuis un autre pays, par exemple). Le cloud trouve aussi sa place dans le plan de continuité d’activité (PCA), qui organise la poursuite de l’activité pendant un incident, et dans le plan de reprise d’activité (PRA), qui organise la remise en route.
Sensibiliser les équipes : monter en compétences pour sécuriser le cloud
34 % des membres du CESIN interrogés citent les compétences internes en sécurité du cloud parmi les risques forts : un point d’attention qui devient levier de progression. Le besoin est partagé, puisque 85 % des 1 900 personnes en emploi interrogées par l’Observatoire Pix 2025 souhaitent améliorer leurs compétences numériques. Or les comptes figurent parmi les principales portes d’entrée vers le cloud : les gestes de chaque utilisateur (reconnaître un faux message, protéger son accès) complètent le travail technique de la DSI. C’est l’objet des Parcours Apprenants Cybersécurité de Pix Pro :
- Le parcours “Connaître les menaces et s’en protéger” aide à reconnaître l’hameçonnage et les arnaques par manipulation psychologique, des techniques utilisées pour obtenir des identifiants.
- Le parcours “Sécuriser ses comptes sur les services en ligne” aborde le mot de passe robuste, le gestionnaire de mots de passe, la double authentification et l’authentification multifacteur.